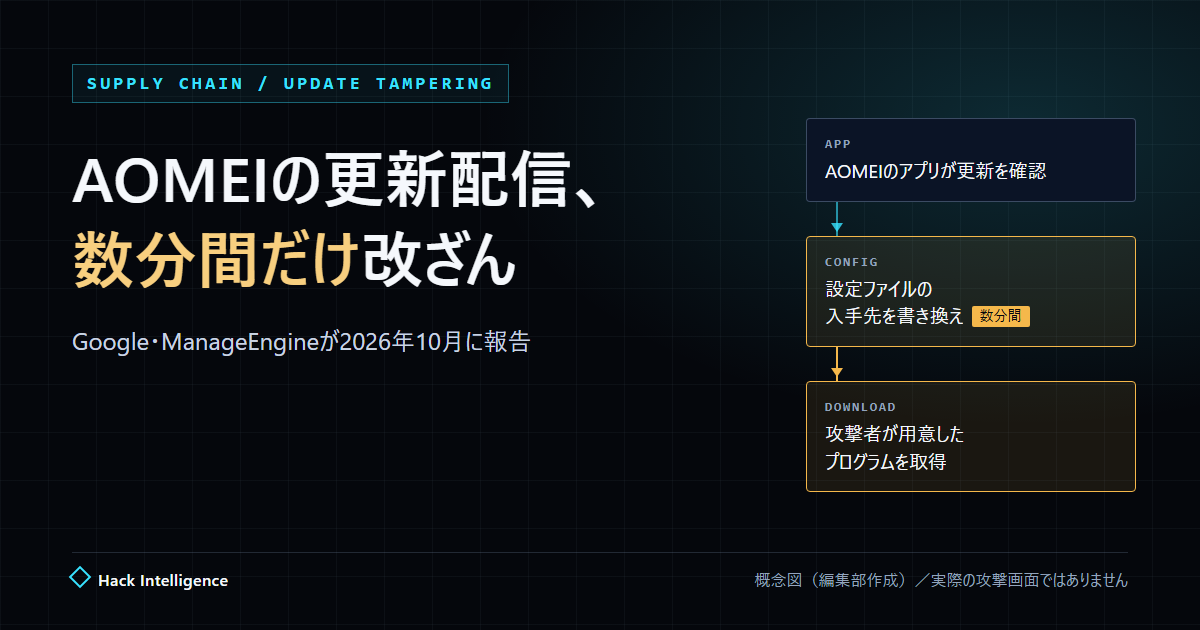
Windows 向けバックアップソフト「AOMEI Backupper」などの更新配信用ファイルが、2026年4〜7月のあいだに、数分間だけ攻撃者に書き換えられていました。
Google の脅威インテリジェンスチーム(GTIG)と Mandiant、ManageEngine の分析チームが、2026年10月16日にそれぞれ報告書を公表して明らかにしました。
関係するのは、この期間に AOMEI Backupper を使っていた人と組織です。同社の遠隔操作ソフト AnyViewer も同じ更新の仕組みを使っていますが、AnyViewer での感染は確認されていないと Malwarebytes は伝えています。AOMEI は Backupper の利用者が世界で1億人を超えると説明しています(Malwarebytes が引用した同社の説明)。ただし、確認した範囲では、報告書に日本の被害の記載はありません。
この記事では、自分が対象かどうかの考え方、確認する項目、今アップデートしてよいか、AOMEI の説明、まだ分からないことを、一次資料の範囲で整理します。
この記事で分かること
- 確認された改ざんの日時(日本時間つき)
- 自分が関係するかの見分け方
- 端末で確認する項目
- AOMEI の説明と、研究者の指摘の違い
本文では、次のように書き分けています。「報告書によると」は研究者の観測や分析、「AOMEI は説明している」は同社の発言、「編集部の見方」は一次資料にない当サイトの整理です。
自分は関係あるのか
報告書の記述から言えることは、次のとおりです。
- 対象製品:Google の報告書は、AOMEI Backupper と AnyViewer の利用者がこの更新の仕組みに頼っていると説明しています。感染が確認されたのは Backupper で、AnyViewer での感染は確認されていません(Malwarebytes)。ManageEngine は、Backupper では v8.3.0 以降で観測したとしています。Google は、影響を受けるバージョンの一覧を示していません。
- 対象期間:Google は、2026年4月から7月の活動としています。改ざんが確認できたのは3回です(後述)。
- 仕組み上の条件:改ざんされていた時間帯に、アプリが配信サーバーへ更新や告知を確認しにいった端末が、攻撃用のファイルを受け取る可能性がありました(報告書の説明)。
期間中に製品を使っていても、改ざんされた時間帯にサーバーへ確認しにいっていなければ、攻撃用のファイルは受け取っていません。
一方で Google は、自分たちに見えていない改ざんがほかにもあった可能性が高いと書いています。「使っていたが、確認された3回には当たらない」ことは、「無関係」の証明にはなりません。
Google の報告書によると、被害が確認された組織は IT サービス、通信、高等教育などの分野で、所在地はオーストラリア、ブラジル、インド、パキスタン、ポルトガル、シンガポール、南アフリカ、スペイン、スイス、トルコ、米国です。
日本はこの一覧に含まれていませんが、Google は、被害は確認できた範囲より広い可能性が高いと述べています。
確認された時系列
編集部作成の図/Google・ManageEngineの報告をもとに作成
改ざんと対応の経過(2026年)
- 4月下旬観測関連するマルウェアが出回り始める (Google)
- 5月28日改ざん 約10分ManageEngineの製品が、別々の国の2組織で、AOMEI Backupperが遠隔管理ツールを入れる動きを検知 (ManageEngine/Google)
- 6月7日連絡ManageEngineがAOMEIに連絡 (ManageEngine)
- 7月16日改ざん 約6分継続監視で、設定ファイルが書き換えられた瞬間を確認 (ManageEngine/Google)
- 7月17日通知MandiantがAOMEIに通知 (Google)
- 7月20日改ざん 約5分告知画面の設定も書き換えられ、見えない小さなウィンドウから外部へ接続させる仕掛けを確認 (Google)
- 7月29日対応AOMEIが配信サーバーで是正措置をとったと回答 (Googleの報告による)
- 10月16日公表Google(GTIG/Mandiant)とManageEngineが報告を公表
報告書で確認された改ざんの時間帯は、次の3回です。報告書の時刻(協定世界時、UTC)を、編集部が日本時間に換算しました。
何が起きたのか:更新の仕組みと、書き換えられた点
概念図(編集部作成)/実際の攻撃画面ではありません
更新確認の流れ:通常時と改ざん時
通常時
- AOMEIのアプリ更新を確認する
- 配信サーバーの設定ファイル更新パッケージのURLと、MD5チェックサムが書かれている
- 正規の更新パッケージチェックサムが一致し、実行される
改ざんされていた数分間
- AOMEIのアプリいつもどおり更新を確認する
- 書き換えられた設定ファイルURLが攻撃者の用意した場所に、チェックサムもそのファイルに合う値に変えられていた
- 攻撃者が用意したプログラムチェックサムも一致するため、実行されてしまう
URLとチェックサムが同じファイルに書かれているため、両方を書き換えられると、チェックサムによる確認は役に立たなくなります(編集部の整理)。Googleは、MD5値ではなく実行ファイルの署名を確認するよう提言しています。
ManageEngine によると、今回の攻撃はソフトの脆弱性を突いたものではありません。AOMEI が製品内の告知(プロモーション)に使っていた配信経路が、設計どおりの動きのまま悪用されました。
Google と ManageEngine の報告書によると、仕組みは次のとおりです。
- アプリは配信サーバーから、更新情報を書いた設定ファイル(down_html.ini)を取得します。
- このファイルには、更新パッケージの入手先 URL と、その MD5 チェックサム(ファイルが途中で壊れていないかを確かめる値)が書かれています。
- 攻撃者は改ざんの時間帯だけ、この URL を自分たちの用意した場所に差し替え、チェックサムもそのファイルに合う値に書き換えました。数分後には元の内容に戻しています。
ManageEngine は、この設定ファイルがアプリ側で暗号的に検証されていない点を指摘しています。URL とチェックサムが同じ未保護のファイルにあるため、書き換えられると、チェックサムの確認は改ざんを見抜く役に立ちません(この部分は編集部の整理です)。
Google もソフト開発元に向けて、保護されていない MD5 値などに頼らず、実行ファイルの署名を確認するよう提言しています。
告知画面を制御する別の設定ファイル(Notifycfg.ini)も書き換えられました。Google によると、7月20日には、画面に見えない小さなウィンドウから外部の共有先へ接続させる仕掛けが確認されました。Windows のログイン情報の元になるハッシュ値(NetNTLMv2)が漏れ得るものです。
報告書によると、攻撃を受けた端末では、Google が CROSSROAD と呼ぶ最初のプログラムが動き、SHINYROAD というバックドア(外部から操作するための裏口)が入れられました。SHINYROAD は、遠隔管理ソフト Radmin の正規の部品を悪用します。
調査チームはこの活動を UNC7017 という暫定的な名前で追跡しており、特定の国や組織とは結び付けていません。
改ざんを短い時間に限った理由について、Google は、通常の利用者や自動巡回は正規のファイルしか見ないため、あとから確認しても見つけにくくなると説明しています。
同社は、これほど短い時間に区切ったソフトウェア供給網への攻撃を確認したのは初めてだとしています。
端末で何を確認すればよいか
以下は、Google の報告書にある確認項目から抜粋したものです。詳細は原文を参照してください。
- 2026年4月〜7月に、AOMEI Backupper または AnyViewer を使っていたか。
- タスクスケジューラに「RadminComponentRuntime」というタスクがないか(3時間ごとに実行される、と報告されています)。
- ユーザーのフォルダー(%LOCALAPPDATA%\Radmin\)に、署名のない DLL(BlkScrDl.dll など)がないか。
- AOMEI のインストール先にある「Tmphtml」と「html」のフォルダーに、身に覚えのない「upgrade-now.zip」や、署名のない「upgrade-now.exe」がないか。アプリは更新ファイルを Tmphtml に取り込み、html に展開する仕組みで、Google はこれらを痕跡の一つに挙げています。
- 自分で導入した覚えのない Radmin がないか(編集部の見方。Radmin 自体は正規のソフトで、利用者が自分で使っている場合もあります)。
- 組織の管理者は、期間中の通信記録と端末の記録を確認する。Google は、いまサーバーの URL を確認しても、すでに元の内容に戻っているため役に立たないとしています。
いずれかに当てはまりそうな場合は、慌てて削除する前に、組織のセキュリティ担当者や専門家に相談してください。痕跡を消すと、調査が難しくなります(編集部の見方)。
なお、見つからなかったことは、感染していない証明にはなりません。
Malwarebytes は家庭の利用者向けに、セキュリティソフトを最新にしてスキャンすること、感染が疑われる場合はインターネットから切り離し、自分で消そうとせず専門家の助けを求めることを勧めています。
今アップデートしてよいのか
公開されている資料には、この問いに直接答えるものはありません。判断材料は次のとおりです。
- AOMEI は7月29日、配信サーバーを守るための是正措置をとったと回答しました(Google)。
- ManageEngine は、封じ込めが済んだことを独自には検証していないとしています。
- Google の報告書が確認した最後の改ざんは7月20日です。それ以降に改ざんがあったという記載は、確認した範囲ではありません。
- AOMEI の日本語サイト(aomei.jp)のトップページには、10月20日の確認時点で、この件のお知らせは見当たりませんでした(ほかのページは未確認)。
公開資料には、「安全だ」と言える根拠も、「危険だ」と言える根拠もありません。
編集部の見方としては、急ぎでなければ、アプリ内の更新通知に従う前に、AOMEI の調査結果と最新の案内を確認するのが無難です。これは一般的な慎重さに基づく見方で、公式の推奨ではありません。
AOMEI はどう説明しているか
次の発言は、いずれも研究者の報告書や報道を通じたものです。AOMEI の公式な文書は確認できていません。
- AOMEI は当初、通信の途中で内容が書き換えられた可能性を示しました。ManageEngine は、証拠はその説明を裏付けないとしています。
- BleepingComputer によると、AOMEI は研究者に対し、サーバーを更新し、潜在的な脆弱性を修正し、配信しているファイルを検証したと説明しました。
- AOMEI は BleepingComputer(10月19日)に対し、この件を優先度の高い案件と位置づけ、CTO が社内調査を主導していると回答しました。CTO が詳しく説明するとも述べていますが、時期は示されていません。
BleepingComputer の記事の時点では、侵入経路と、問題が完全に解決したかどうかについて、AOMEI から説明はありませんでした。
まだ分からないこと
- 影響を受けた製品の正確なバージョン(Google は未提示。ManageEngine は v8.3.0 以降で観測)
- 実際に攻撃用のファイルを受け取った端末の数
- 攻撃者が AOMEI の配信サーバーにどう入り込んだか
- AOMEI の調査結果と、現在の配信環境についての第三者の確認
- 日本国内の利用者数と、被害の有無
関連する別件と、日本語の関連報道
- 窓の杜(2026年9月11日)は、AOMEI Backupper の別の未修正の脆弱性(CVE-2026-12780、CERT/CC が公表)を報じています。今回の改ざんとは別の件です。
- 今回の改ざんについては、innovaTopia(2026年10月18日)が、海外の事案をまとめた解説記事の中で取り上げています。
出典
確認日はすべて2026年10月20日です。更新日が確認できないものは「不明」としました。
- Google Cloud Blog(GTIG/Mandiant)Investigating Ephemeral Supply Chain Tampering(公開 2026年10月16日、更新日不明)
- ManageEngine Threat Analysis Lab AOMEI Backupper Supply-Chain Compromise(公開 2026年10月16日、更新日不明)
- BleepingComputer Hackers hijack AOMEI update servers to secretly spread malware(公開 2026年10月19日。AOMEI のコメントの引用元)
- Malwarebytes AOMEI Backupper update servers hijacked to push malware: Check your PC(Pieter Arntz、公開 2026年10月19日。家庭向けの確認方法と、AnyViewer・利用者数の記述)
- 窓の杜 「AOMEI Backupper」に未修正の脆弱性? 実証コードも公開済み(公開 2026年9月11日。別件)
- innovaTopia 【解説】海外サイバー事案21件、委託先や連携アプリが入口に|BAE・ConnectWise・AOMEI(公開 2026年10月18日。関連する日本語報道)
- AOMEI 日本語サイト(お知らせ欄の確認。更新日不明)
更新履歴
- 2026年10月20日:公開。
- 2026年10月20日:AnyViewer の扱いを修正しました(同じ更新の仕組みを使うが、感染は確認されていない)。AOMEI のインストール先で確認するファイルと、家庭の利用者向けの対処(Malwarebytes)を追記しました。AOMEI の公式な声明は、引き続き確認できていません。
